为什么叫「守藏」
《史记》记载:「老子者,楚苦县厉乡曲仁里人也……周守藏室之史也。」守藏室是有文字记载的早期国家档案收藏机构,老子曾在此任职。我们用「守藏」为这套产品命名,想做的是同一件事:把档案收得齐、管得住、存得久、找得到。
机关档案室日常卡在哪里
机关和事业单位的档案室,多数已经有了扫描件和目录,但真正迎检、测评时,常常卡在几处:
- 权限说不清:一个管理员账号什么都能做,建档、删档、审批、看日志都是同一人,等保、分保测评时解释不了「谁批的、谁能改、谁来审」;
- 原件证明不了没被动过:电子文件存在服务器上,被替换、被改过没有凭据,四性检测靠人工抽查;
- 流程散在纸面:借阅登记本、销毁清单、鉴定意见各记各的,到期多少件、逾期未还几件,要临时去数;
- 编目和报表靠手工:案卷目录、备考表、盒脊在 Excel 里排版,年报数据年底才汇总。
守藏把这些环节放进一套系统里,每一步都留痕、可核对。
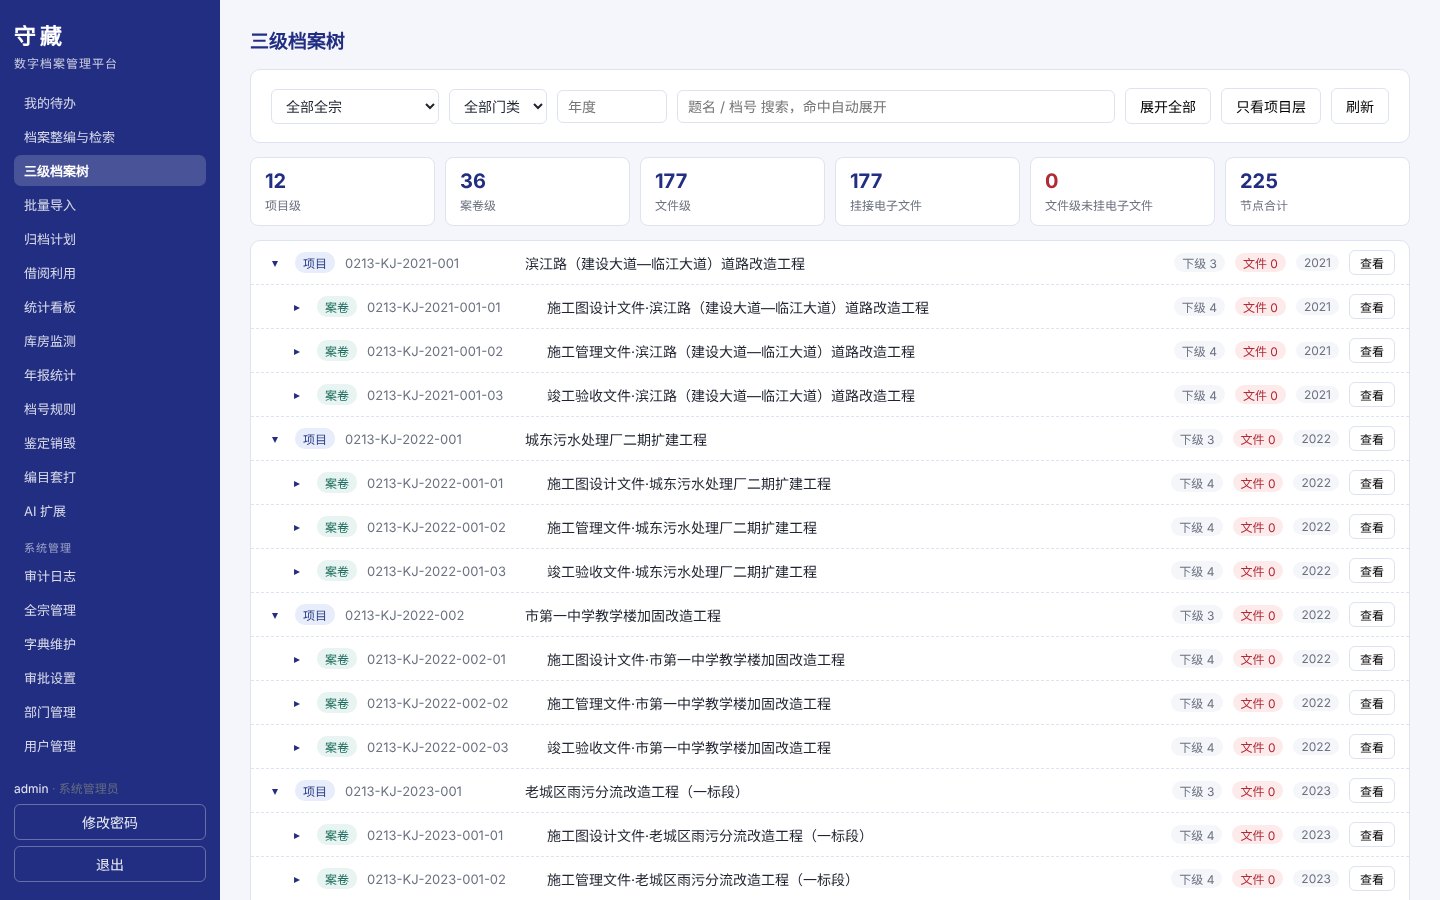
三级档案树:项目级 → 案卷级 → 文件级,按全宗、门类、年度筛选,未挂接电子文件的条目单独计数
等保分保:三员分立、国密留痕、四性检测
守藏按等级保护、分级保护对应用系统的安全要求设计,权限、审计、密级管理在系统层面就已具备,可直接部署在等保、分保环境的内网中,配合整体测评。
| 能力 | 做法 | 检查时怎么证明 |
|---|---|---|
| 三员分立 | 系统管理员管用户与配置,安全保密员管建档、审批与全宗,安全审计员只看和校验日志 | 每个业务接口都按职责鉴权,越权操作直接拒绝 |
| 密级管理 | 档案著录密级与开放标识,保密鉴定、开放鉴定结论可回写 | 密级分布进统计看板与年报,变更全程记审计 |
| 原件真实性 | 电子文件上传即计算国密 SM3 摘要,下载时随文件回传 | 任意时点重新计算摘要比对,即可证明未被替换 |
| 审计防篡改 | 登录日志、操作日志逐条以 SM3 串成哈希链,审计台账可导出离线核对 | 一键「校验哈希链」,任何一条被改都会定位到具体位置 |
| 四性检测 | 11 条规则:真实性 2 条、完整性 6 条、可用性 2 条、安全性 1 条 | 每次检测结果按批次留档,可随时调阅 |
| 审批可配置 | 借阅、销毁可配 1–3 级串行审批,指定每一级由哪类职责办理 | 每张单据可查逐级审批轨迹 |
四性检测的具体项目与实施环节,可参考《电子文件四性检测是什么?》;三员各自的职责边界与验收要点,可参考《档案管理系统三员分立是什么?》。
一条档案的全流程
- 收集与整编:手工著录或 Excel 目录批量导入,导入前可先「预检」,只校验不入库,坏行单独列出、不影响整批;原件按目录批量挂接,自动计算摘要;
- 档号自动生成:可视化配置档号模板(全宗号、门类代码、年度、流水号、密级等),新建档案自动编号并回写;
- 借阅利用:申请 → 审批 → 借出 → 归还全流程,借出即写应还日期,可续借一次,逾期自动进入待办;
- 到期鉴定:按保管期限自动算出到期年,可提前预警;价值、保密、开放三类鉴定,结论可回写密级与开放标识;
- 销毁处置:申请 → 审批 → 执行三段式,只有已批准的才能执行,销毁单永久留存,可导出销毁目录;
- 移交与长期保存:按 DA/T 48 生成离线封装包,内含元数据、逐文件 SM3 清单与原件,整包摘要记入审计。
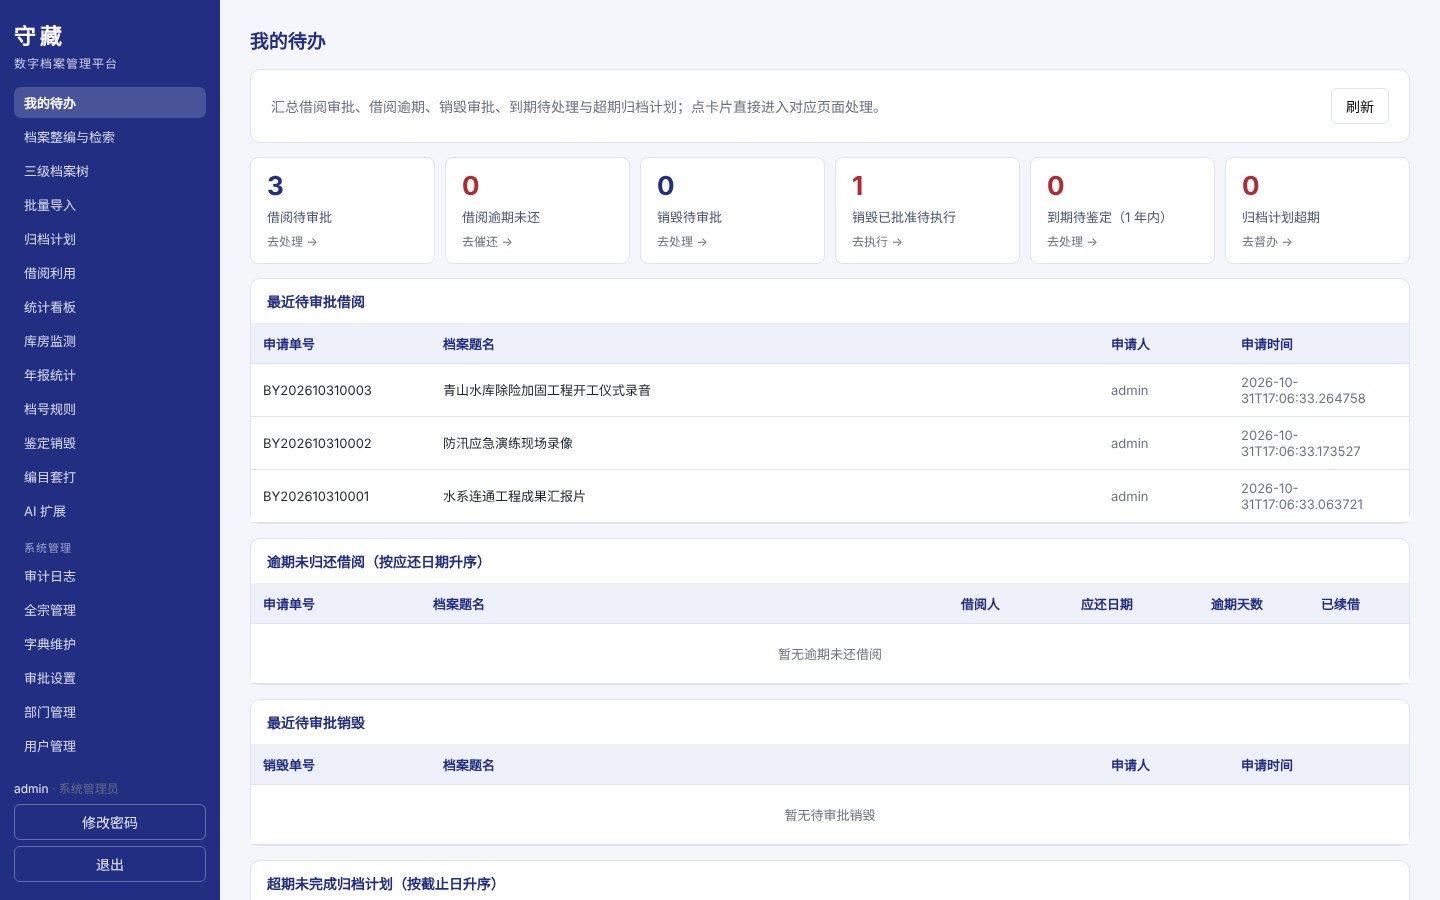
我的待办:六类待办集中在一页,点卡片直接进入对应业务处理
编目套打、库房与年报
档案室最费时间的手工活,系统直接出结果:
- 编目套打:案卷目录、卷内文件目录、备考表、盒脊四类版式,选中案卷即生成,浏览器直接打印或另存 PDF;
- 库房温湿度:库房台账与温湿度阈值按库设置,支持手工录入与设备批量上报,超标自动判定并写入审计,近 30 天超标次数一目了然;
- 归档计划:按「年度 + 责任部门(+ 门类)」下达件数,完成率按件实时统计,可按部门汇总并导出;
- 统计年报:总量、本年新增,门类、年度、密级、保管期限分布,借阅、鉴定、销毁与库房超标情况,一键导出 Excel。
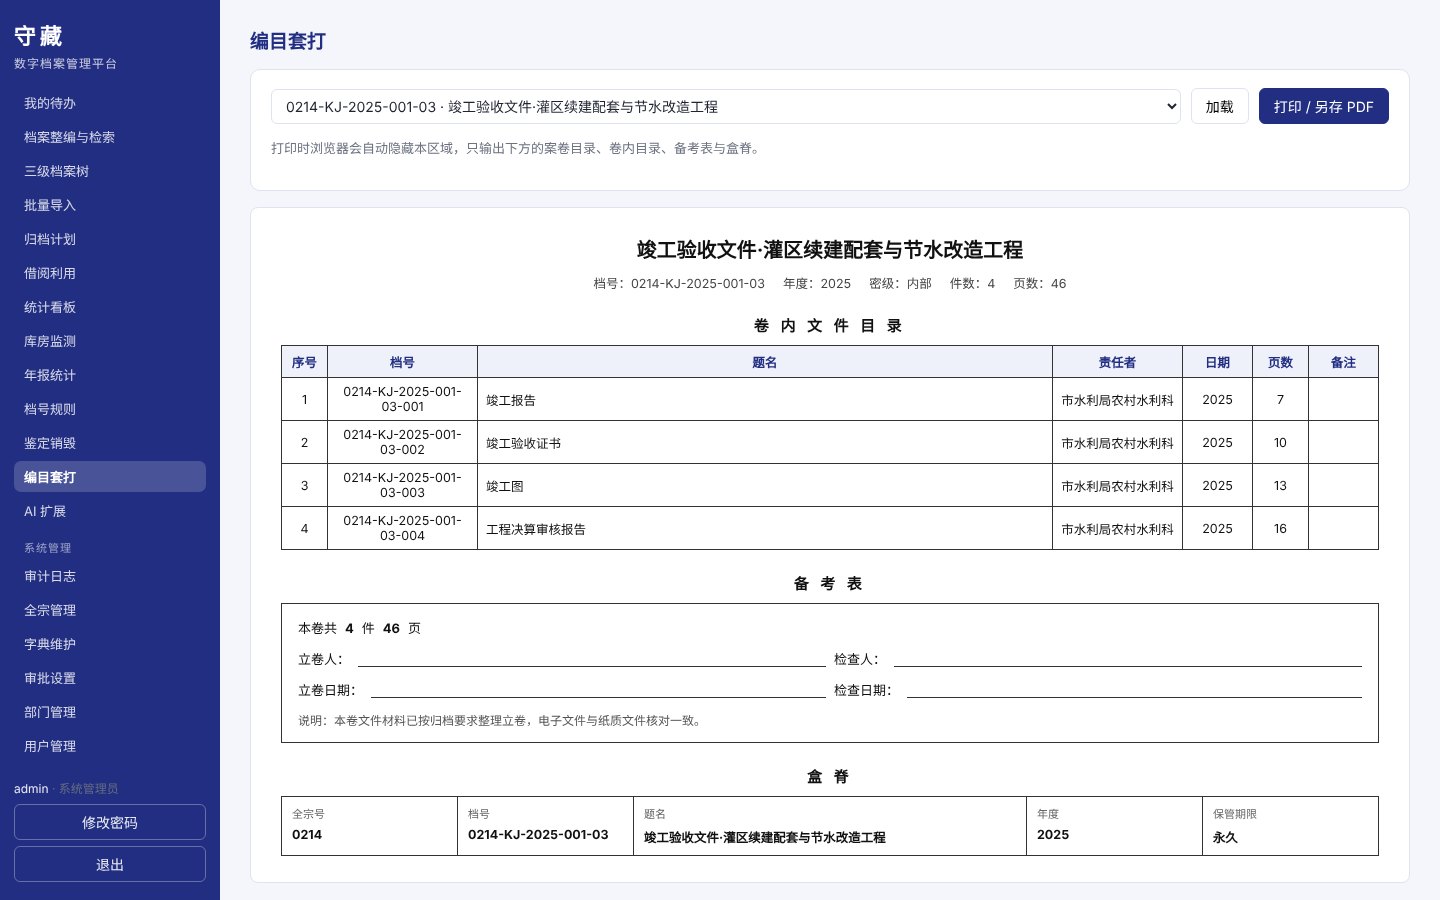
编目套打:卷内目录、备考表、盒脊同屏预览,打印时自动隐藏操作区
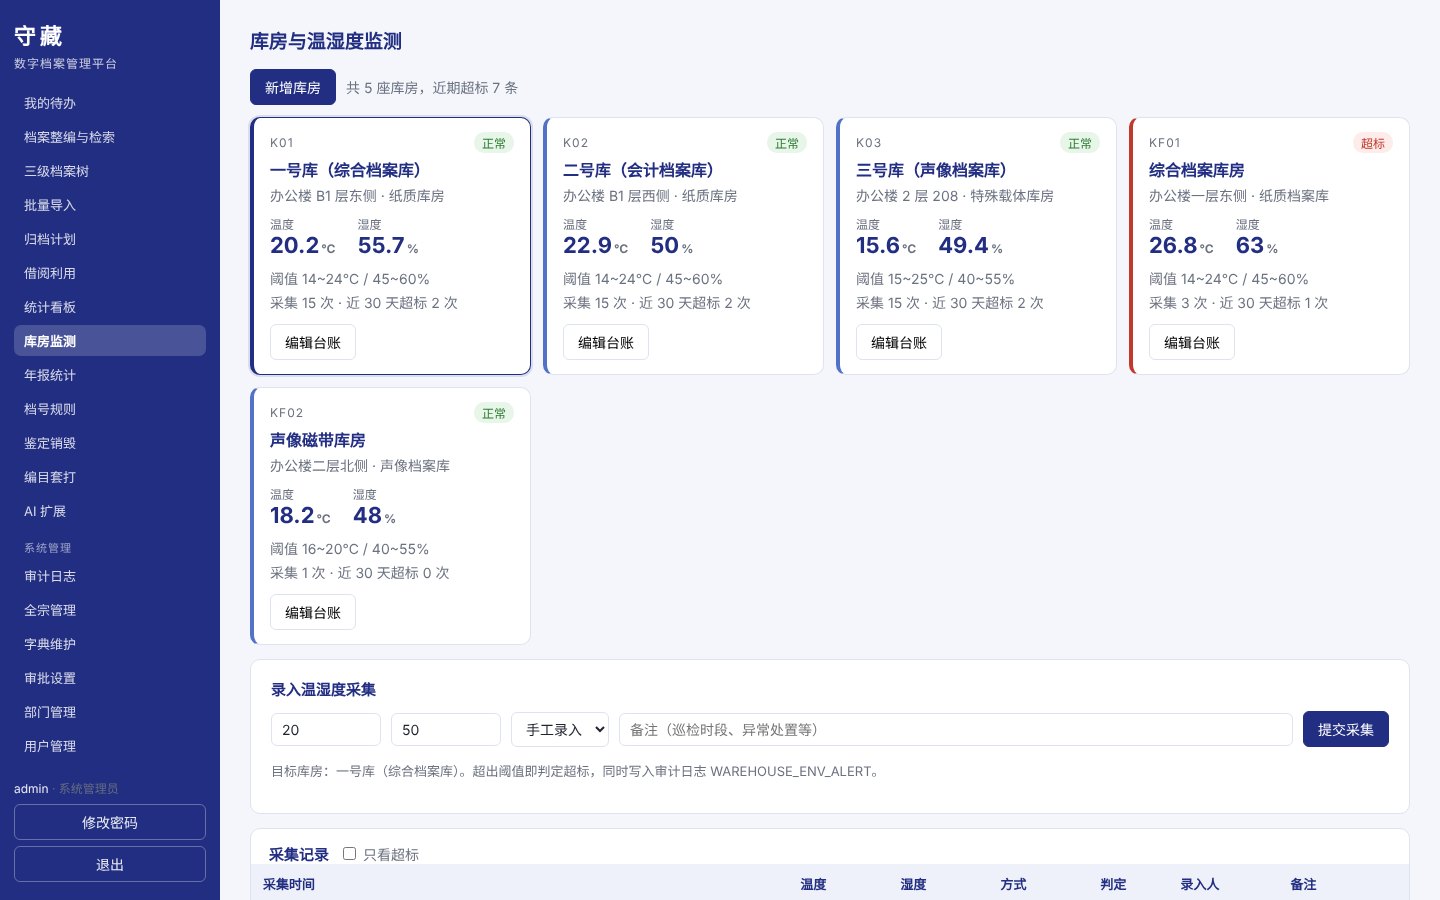
库房监测:每座库房的当前温湿度、阈值与近 30 天超标次数
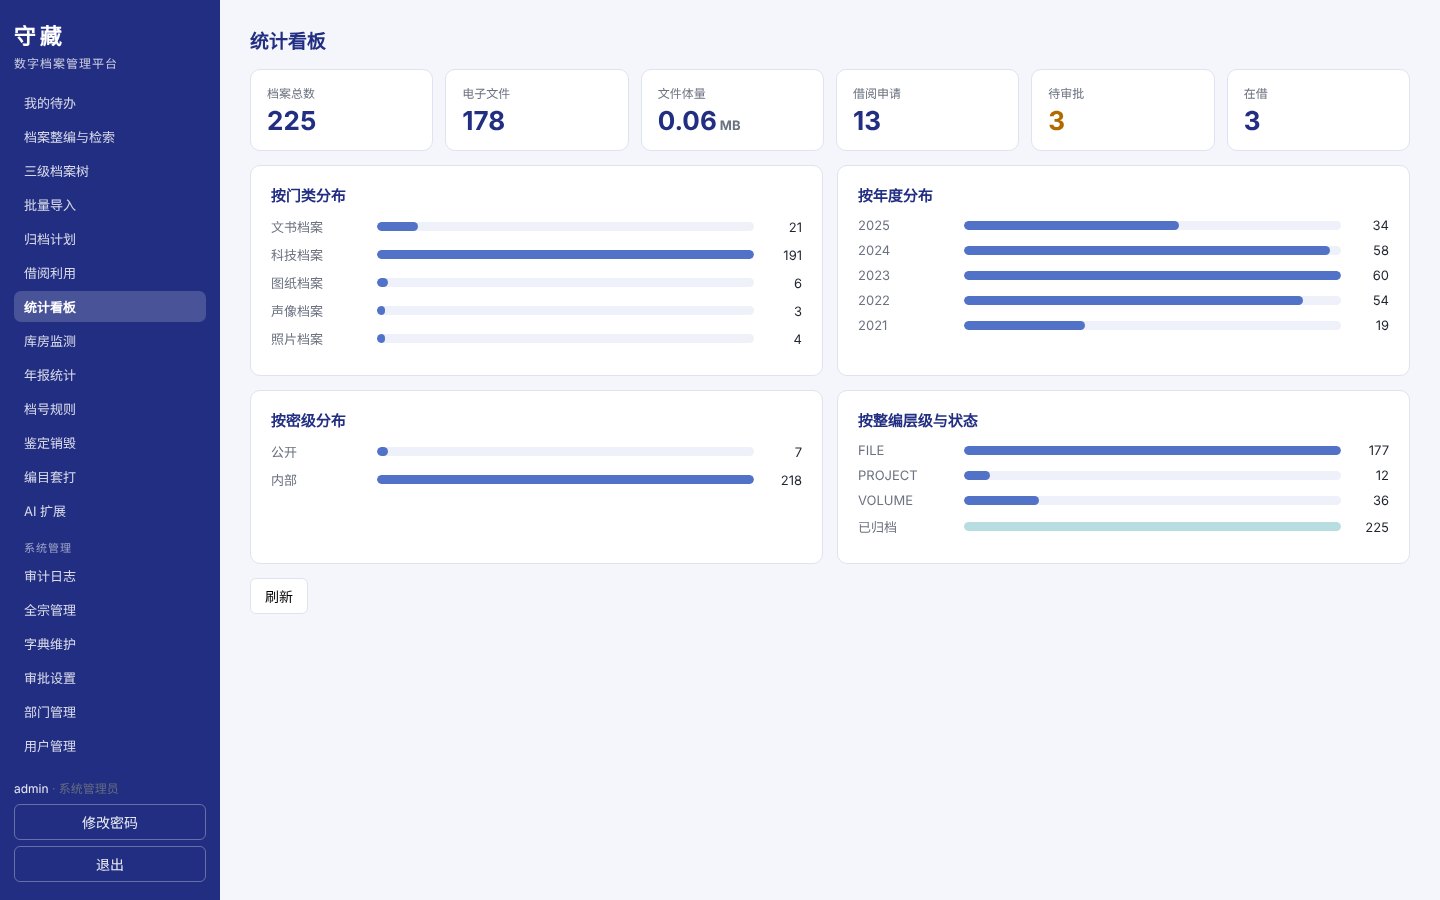
统计看板:档案总量、电子文件、借阅状态与多维分布
智能能力:先规则、后模型
- 规则引擎随系统提供:元数据提取(年度、文号、密级、责任者等)、门类建议、同义词扩展检索、带出处的档案问答,断网、不接模型也能用;
- 大模型可选:通过标准接口接入部署在单位局域网内的大模型,接入后问答理解更好;模型不可用时自动回退规则引擎,业务不中断;
- 扩展接口预留:OCR 文字识别、音视频语音转写、知识图谱均预留接口,按需接入。
大模型在档案场景能做什么、怎么做到数据不出域,可参考《档案大模型能做什么?》。
信创适配
守藏从设计上面向信创环境:服务端只依赖 Java 运行环境,浏览器端不装插件,数据访问遵循标准 SQL、不绑定特定数据库,配置全部外置。按项目的实际软硬件环境,可完成以下范围的适配:
| 层级 | 适配范围 | 说明 |
|---|---|---|
| 芯片 | 鲲鹏、飞腾、海光、兆芯等 | x86 与 ARM 架构均可运行 |
| 操作系统 | 银河麒麟、中标麒麟、统信 UOS 等 | 服务端只需 Java 运行环境,无需安装其他组件 |
| 中间件 | 东方通 TongWeb、宝兰德 BES、金蝶 Apusic、中创 InforSuite 等 | 默认内嵌容器独立运行;需部署到国产应用服务器的项目,按环境提供相应部署包 |
| 数据库 | 达梦 DM、人大金仓 KingbaseES、海量 Vastbase、南大通用 GBase、神舟通用、openGauss / GaussDB 等,以及 MySQL | 连接与方言通过配置切换,不改业务代码 |
| 浏览器 | 国产双核浏览器(极速模式)、Chromium 内核 90 及以上 | 无 ActiveX、无插件,打印与预览在浏览器内完成 |
部署方面:
- 程序形态:前后端打成一个程序包,单端口即可访问,也可容器化部署;
- 存储:电子文件可存本地磁盘,也可存 MinIO 等对象存储,并提供存量迁移工具;
- 运行环境:可在等保、分保内网中完全离线运行,不依赖互联网;生产环境强制外置密钥,未配置即拒绝启动。
信创选型时需要关注的适配要点,可参考《信创档案管理系统怎么选?》。
和子书其他档案产品怎么选
| 你的需求 | 建议 |
|---|---|
| 机关、事业单位综合档案室,重合规、迎测评,等保分保环境 | 守藏数字档案管理平台 |
| 集团企业多法人统一归档,合同证照智能识别 | 企业电子档案管理系统 |
| 档案馆级别的全门类综合管理与长期运行保障 | zbook DAMS 8.0 |
守藏目前处于内测阶段,可按需开通演示账号。需要看实际界面或评估贵单位数字档案室建设方案,请预约演示。